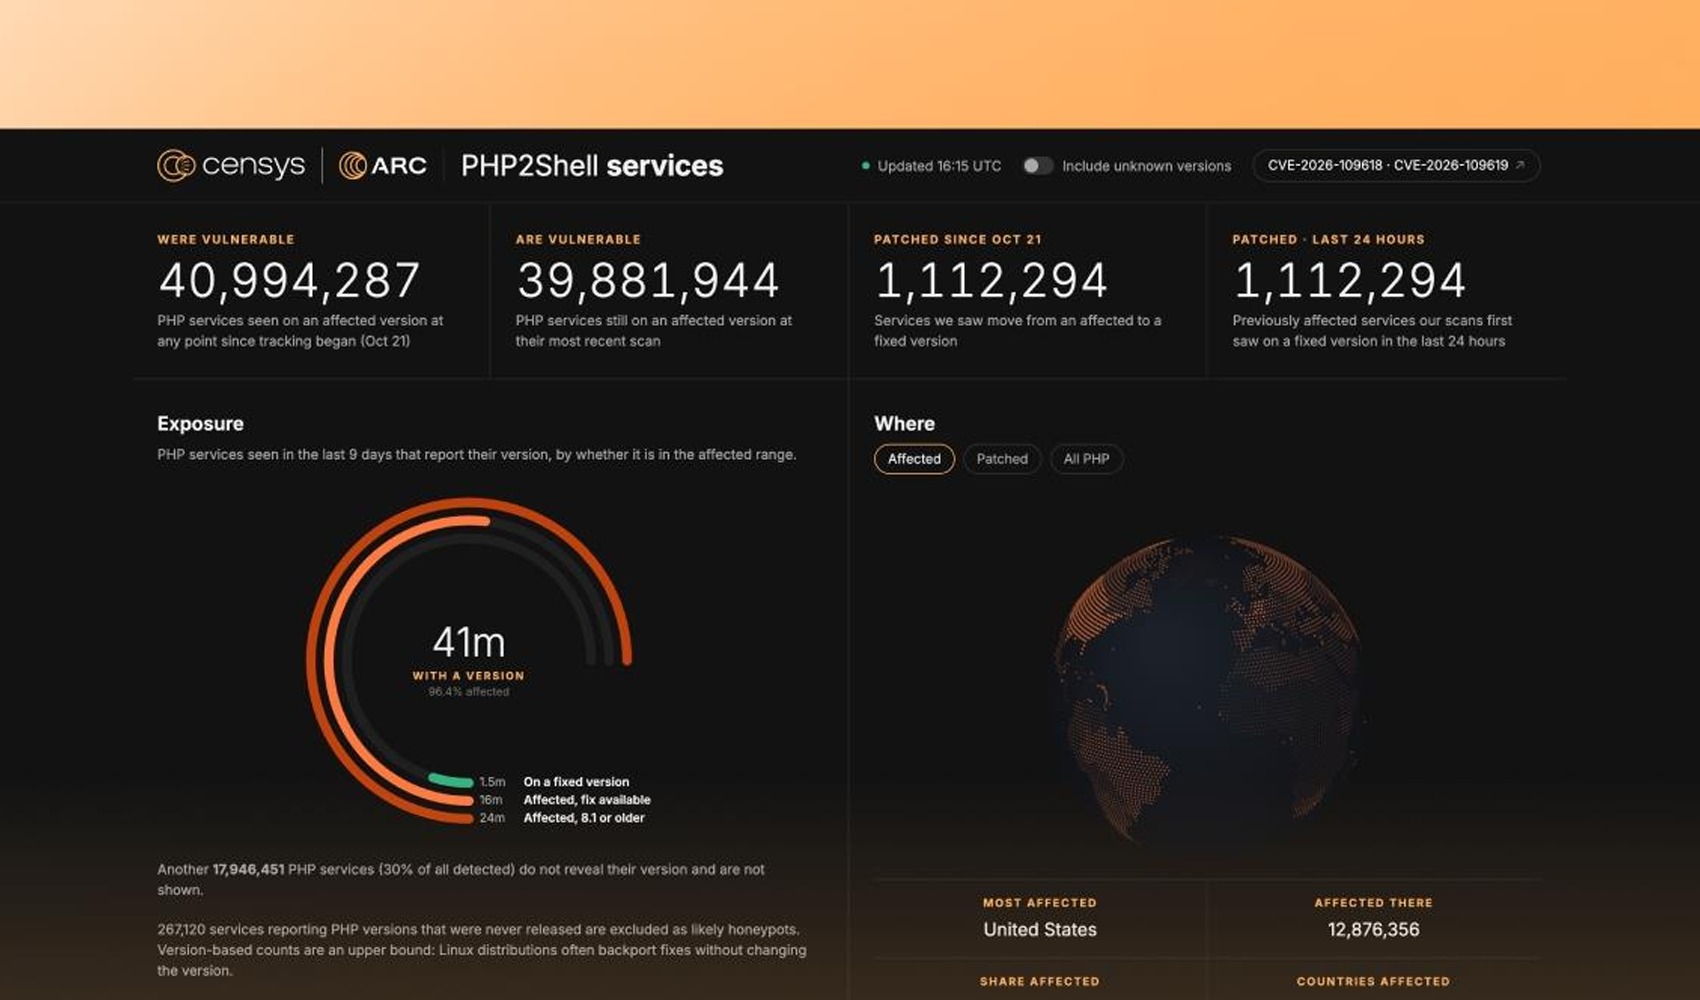
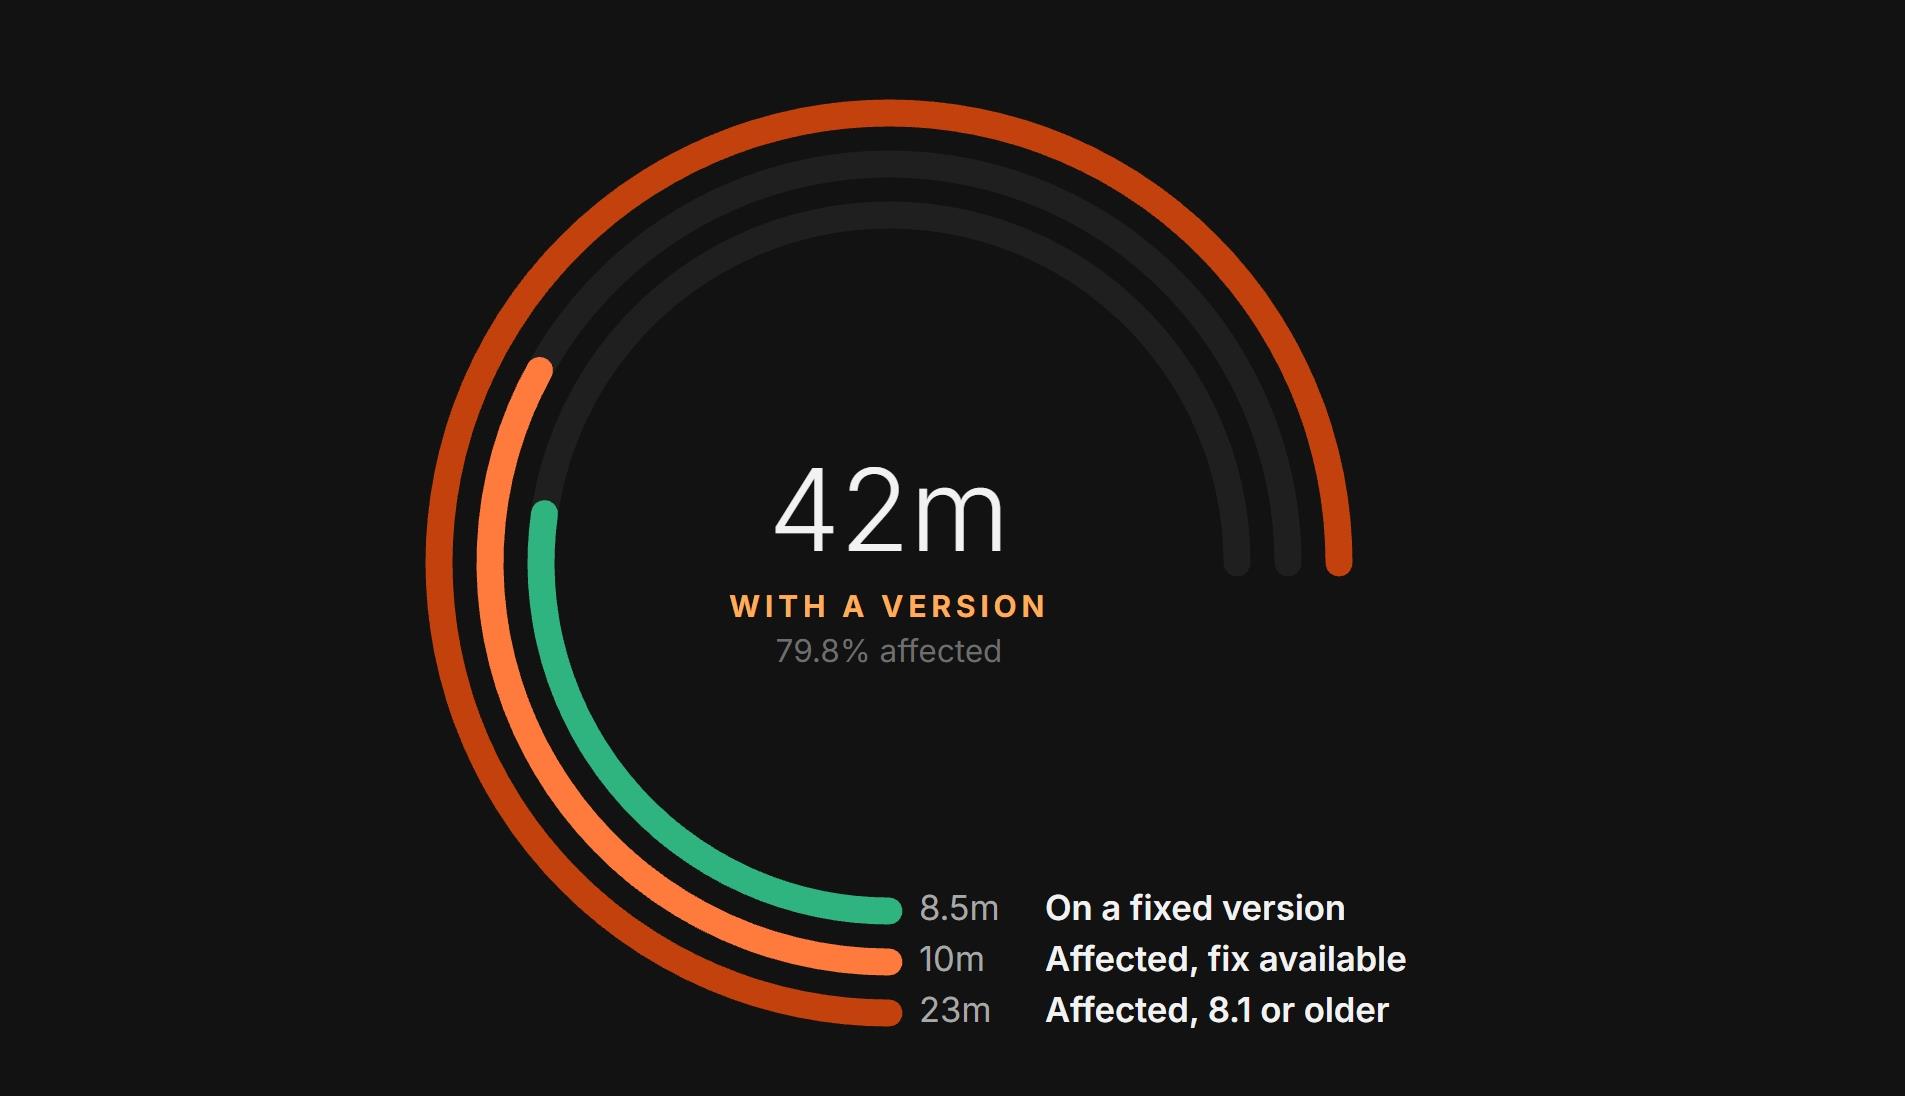
Siber güvenlik şirketi Censys’in PHP2Shell olarak adlandırılan güvenlik açıklarına ilişkin yayımladığı canlı izleme paneli, eski PHP sürümlerinin dünya genelinde hâlâ yaygın biçimde kullanıldığını ortaya koydu. Paneldeki verilere göre 21 Ekim’de başlayan takip sürecinden bu yana etkilenen PHP sürümlerini kullandığı belirlenen hizmet sayısı 41 milyon 433 bin 822’ye ulaştı. Son taramalarda ise 33 milyon 500 bin 304 hizmetin hâlâ etkilenen bir PHP sürümünde çalıştığı görüldü.
Censys, aynı dönemde 7 milyon 943 bin 892 hizmetin düzeltilmiş sürümlere geçtiğini belirledi. Bunların 7 milyon 241 bin 171’i son 24 saat içinde yamalı sürümle görüntülendi. Ancak şirketin kullandığı ölçüm, doğrudan sunucu veya kurum sayısını göstermiyor; bir sunucu üzerinde birden fazla web sitesi ya da hizmet bulunabildiği için her hizmet ayrı kayıt olarak değerlendiriliyor.
TÜRKİYE VERİLERİ DİKKAT ÇEKTİ
Ülke bazındaki tabloya göre Türkiye’de 364 bin 237 PHP hizmeti etkilenen sürümler arasında görünüyor. Bu sayı, sürüm bilgisini açıklayan Türkiye kaynaklı PHP hizmetlerinin yüzde 92,9’una karşılık geliyor. Türkiye, etkilenen hizmetlerin sayısı ve oranına göre yapılan sıralamada 233 ülke ve bölge arasında 19. sırada yer aldı.
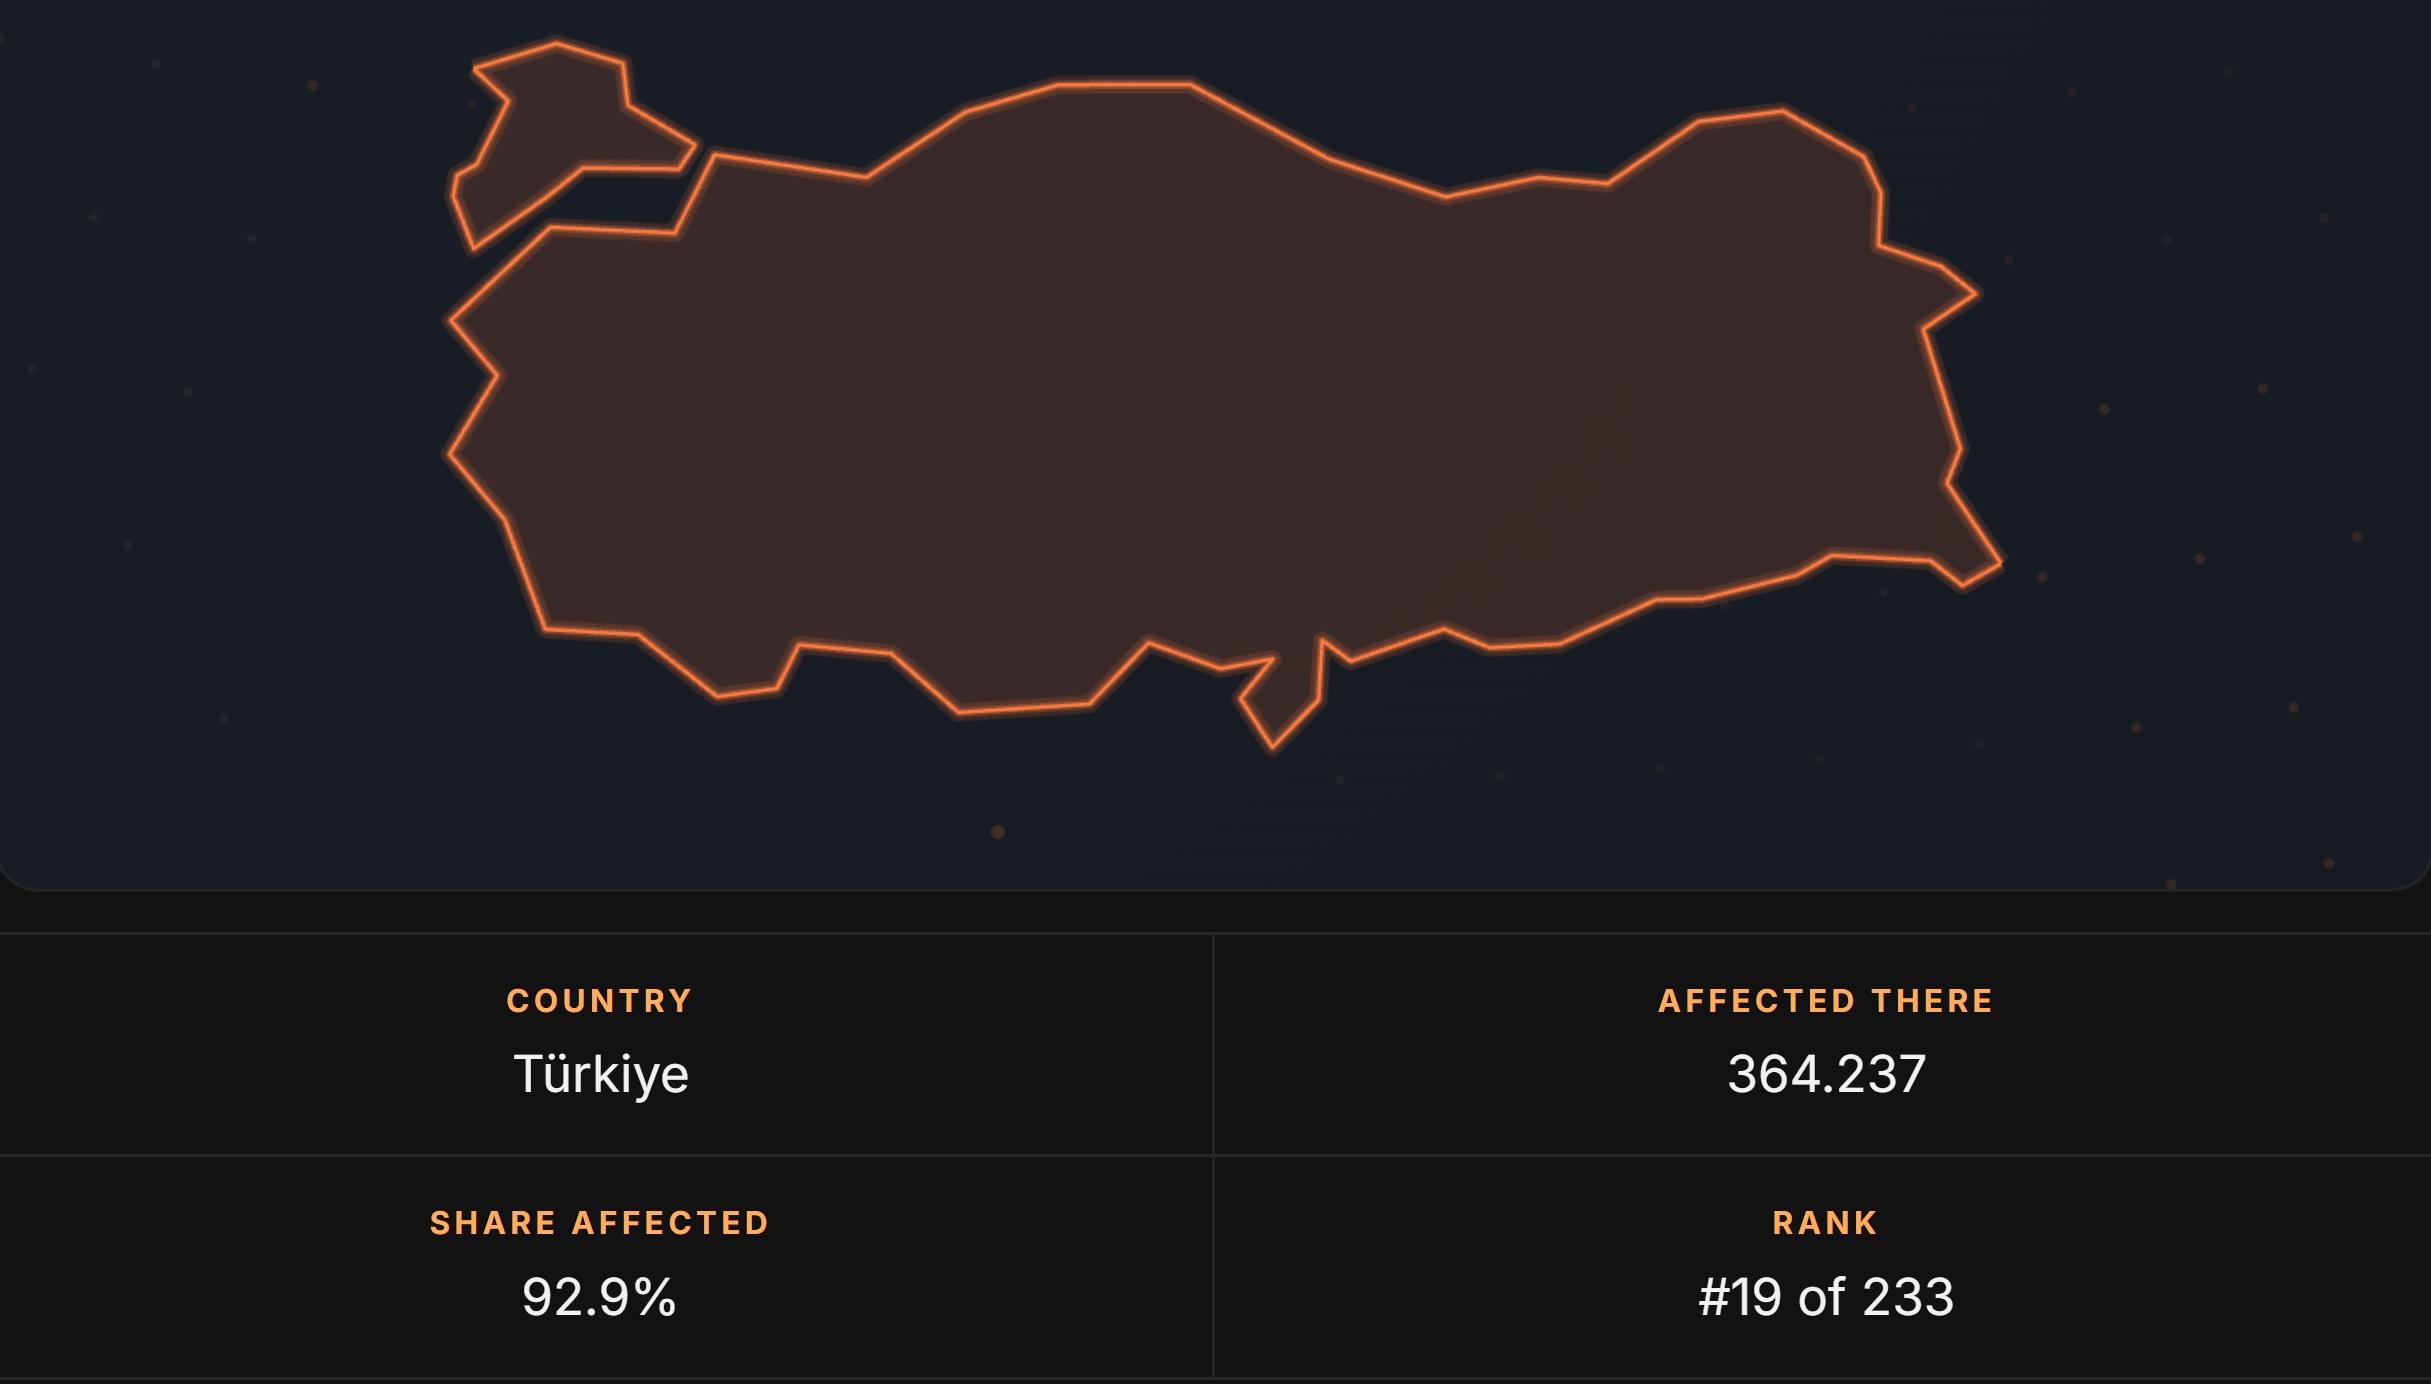
Bununla birlikte bu veriler, Türkiye’deki tüm web sitelerinin ya da sunucuların kesin olarak saldırıya açık olduğu anlamına gelmiyor. Censys’in sınıflandırması, taramalarda bildirilen PHP sürümlerine dayanıyor. Bazı Linux dağıtımları güvenlik düzeltmelerini sürüm numarasını değiştirmeden geriye dönük uygulayabildiği için, gerçekte yamanmış bazı sistemler de etkilenen sürüm kategorisinde görünebiliyor.
AÇIKLARIN ÖNEM DERECESİ 9,2
PHP2Shell, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip edilen iki kritik güvenlik açığını kapsıyor. PHP’nin bellek yönetimindeki hatalardan kaynaklanan açıklar, uygun koşullarda saldırganların kimlik doğrulaması olmadan uzaktan kod çalıştırmasına imkân tanıyabiliyor. Bu nedenle etkilenen sistemlerde dosyalara ve veritabanlarına erişim gibi ciddi riskler gündeme geliyor. Her iki açık için de 10 üzerinden 9,2 önem derecesi verildi.
Açıklar, OpenAI’ın Patch the Planet girişimi kapsamında yürütülen çalışmalar sırasında Calif ve Wiz araştırmacılarının katkılarıyla tespit edildi. Güvenlik araştırmacıları, yapay zeka destekli araçlardan da yararlanarak PHP’de uzun süredir fark edilmeyen sorunları ortaya çıkardı. Açıklar 21 Ekim 2026’da kamuoyuna duyurulurken, PHP ekibi aynı gün güvenlik düzeltmelerini içeren yeni sürümleri yayımladı.
Duyurunun ardından istismar girişimleri de gündeme geldi. AWS, açıklamadan dört gün önce 17 Ekim’de bir honeypot sisteminde anonim bir IP adresinden gelen denemeyi tespit ettiğini bildirdi. Cloudflare tarafında da duyuru öncesinde başlayan ve sonrasında hızlanan saldırı girişimleri gözlemlendi.
PHP ekibi açıkları kapatmak için PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerini yayımladı. PHP 8.1 ve daha eski dallar için resmi güvenlik güncellemesi sunulmadığından, bu sürümleri kullanan sistemlerin desteklenen bir PHP sürümüne geçirilmesi gerekiyor.
Haber Kaynağı : 12punto