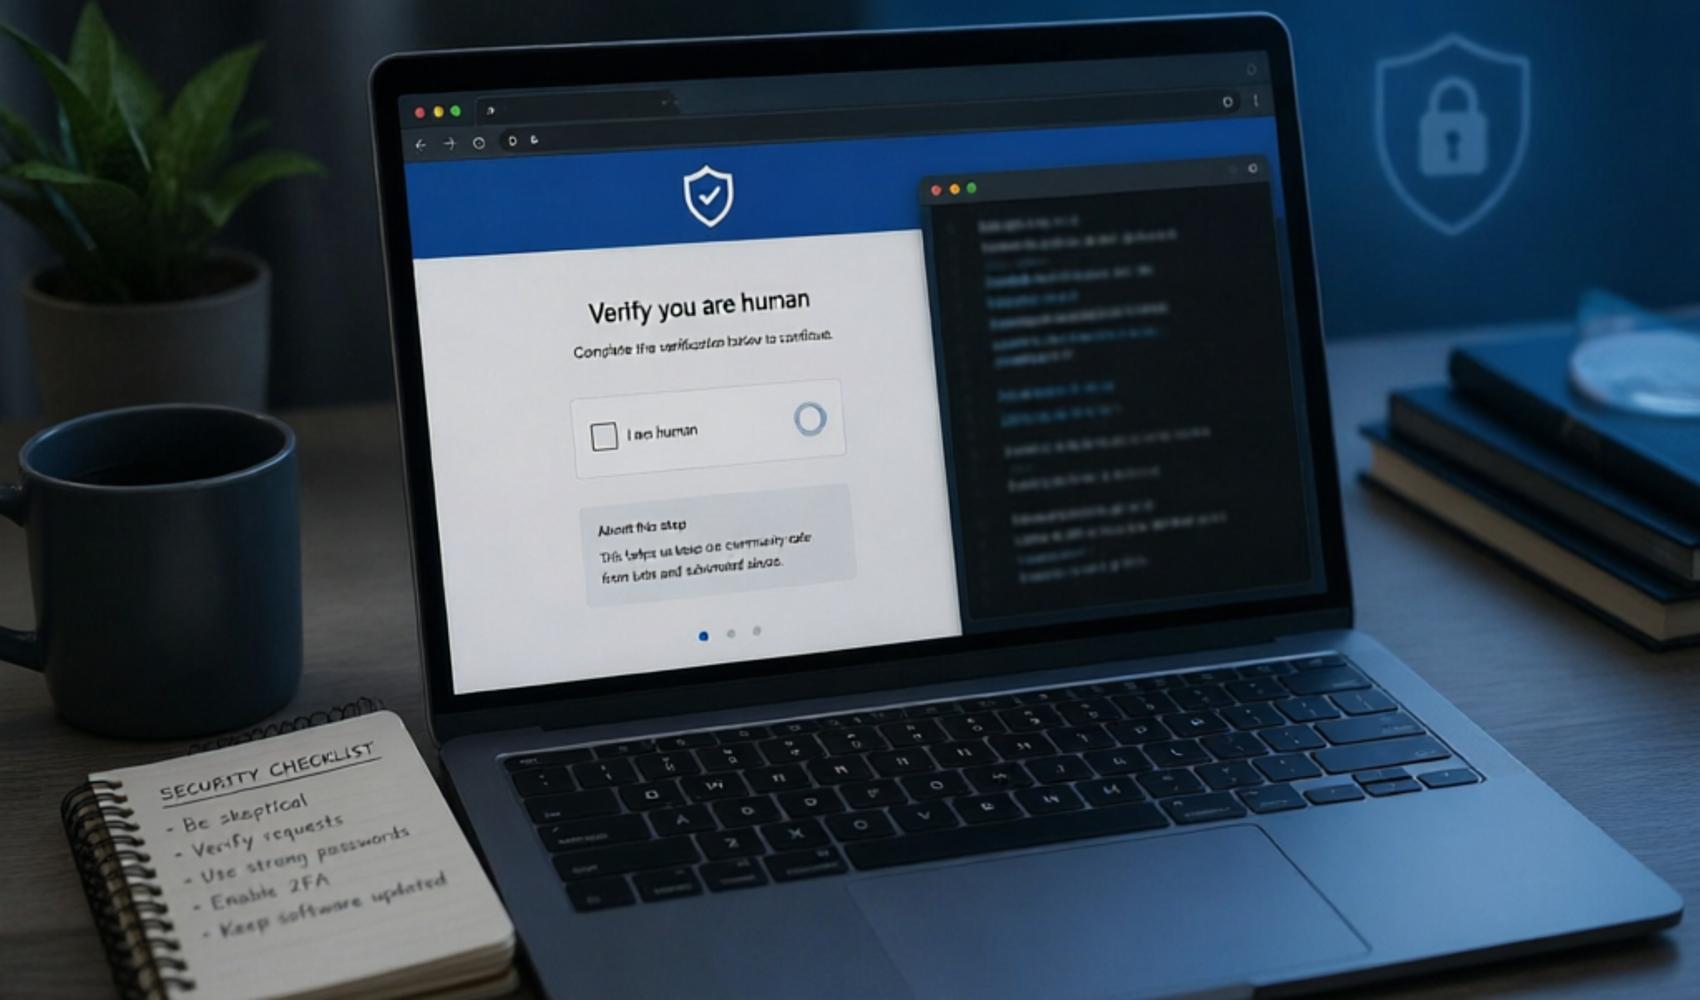
Bilişim uzmanları, kullanıcıları sahte CAPTCHA doğrulamaları ve “sorun giderme” sayfalarıyla kandıran ClickFix saldırılarının artık Mac kullanıcılarını da hedef aldığını belirtti. Saldırılarda kullanıcıdan Terminal uygulamasını açması ve ekrandaki komutu yapıştırıp çalıştırması isteniyor.
Uzmanlara göre bu yöntem, klasik kötü amaçlı yazılım indirme senaryolarından farklı işliyor. Saldırganlar, zararlı yazılımı doğrudan indirtmek yerine kullanıcıyı komutu kendi eliyle çalıştırmaya yönlendiriyor. Bu adımın ardından tarayıcı verileri, kayıtlı şifreler, iCloud bilgileri ve kripto para cüzdanlarına ilişkin veriler risk altına girebiliyor.
ClickFix olarak adlandırılan saldırı türü, sosyal mühendislik yöntemlerine dayanıyor. Sahte doğrulama ekranları, indirme uyarıları veya kurulum talimatları; kullanıcıda meşru bir işlem yaptığı izlenimi oluşturabiliyor. macOS’un Gatekeeper ve kod imzalama gibi güvenlik katmanları birçok tehdide karşı koruma sağlasa da, kullanıcı komutu kendi hesabıyla çalıştırdığında bu korumalar etkisiz kalabiliyor.
Gerçek bir CAPTCHA doğrulaması sizden asla Terminal açmanızı, bir komut yapıştırmanızı veya güvenlik ayarlarını devre dışı bırakmanızı istemez.
NELERE DİKKAT EDİLMELİ?
Uzmanlar, Mac kullanıcılarının özellikle web sayfalarından gelen Terminal yönlendirmelerine karşı dikkatli olması gerektiğini vurguluyor. Bir internet sitesinin insan doğrulaması için Terminal açtırması, komut kopyalatması veya güvenlik ayarlarını değiştirtmesi olağan bir uygulama değil.
- - Terminal açmanızı isteyen web sayfalarını kapatın; CAPTCHA veya doğrulama bahanesiyle komut çalıştırmayın.
- - Kaynağını bilmediğiniz komutları Terminal’e yapıştırmayın. Özellikle `curl`, `bash`, `zsh`, `osascript`, `python` veya `base64` gibi ifadeler içeren uzun komutlara karşı temkinli olun.
- - Kurulum ya da indirme için macOS güvenlik uyarılarını kapatmanızı isteyen yönergeleri şüpheli kabul edin.
- - Böyle bir komutu çalıştırdığınızı düşünüyorsanız cihazın internet bağlantısını kesin; e-posta, Apple hesabı, şifre yöneticisi ve finansal hesaplarınızın parolalarını güvenli başka bir cihazdan değiştirin.
- - İşletim sistemi ve güvenlik yazılımlarını güncel tutarak kötü amaçlı yazılımların tespit edilme ihtimalini artırın.
Uzmanlar, saldırının teknik karmaşıklığından çok kullanıcıyı ikna etmeye dayanması nedeniyle farkındalığın kritik olduğunu belirtiyor. Bu nedenle şüpheli doğrulama ekranlarında acele etmemek, komut çalıştırmadan önce kaynağı sorgulamak ve beklenmeyen güvenlik talimatlarını reddetmek en temel korunma adımları arasında gösteriliyor.
Haber Kaynağı : 12punto